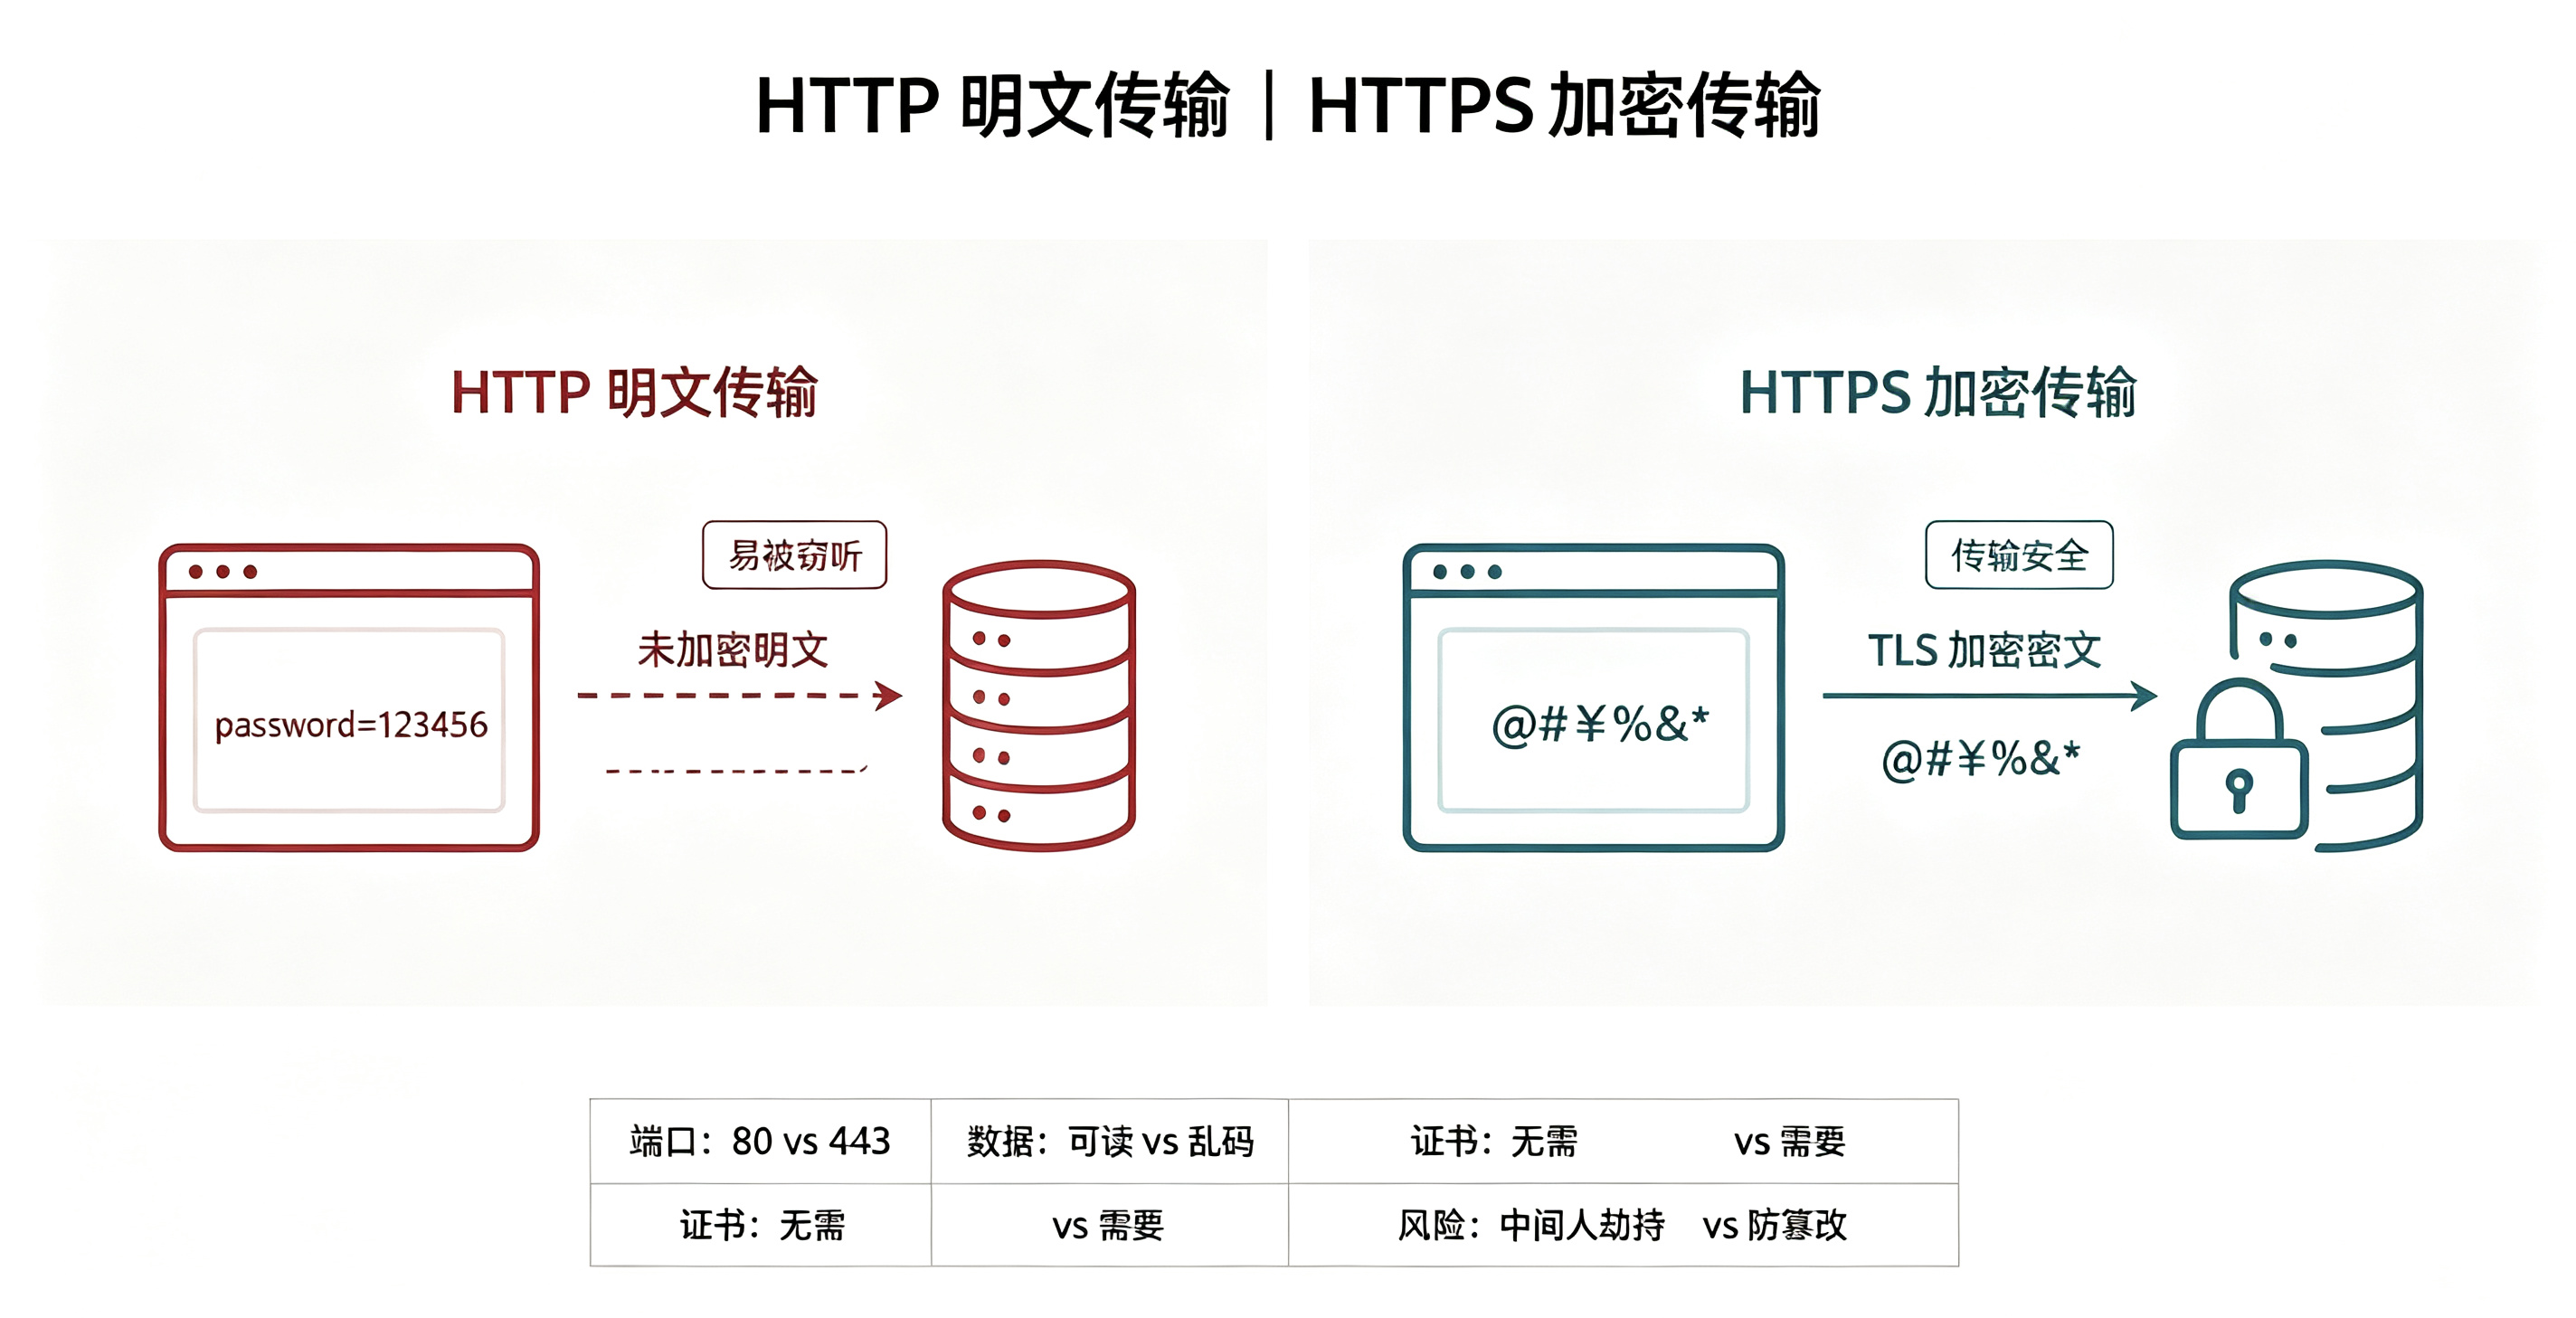
HTTP明文传输|HTTPS加密传输 极简对比图
一、本质定义
HTTP:超文本传输协议,明文、无状态、无加密应用层协议,服务器不保留客户端交互状态,数据裸传无防护
HTTPS:HTTP安全升级版,HTTP + TLS加密层
🔍专业解释:TLS是传输层安全协议(替代旧SSL),负责数据加密、身份认证、数据完整性校验
二、核心区别
| 对比维度 | HTTP | HTTPS | 关键解析 |
|---|---|---|---|
| 安全性 | 明文传输,极易窃取 | 混合加密,防窃听/篡改/冒充 | 明文可抓包直接读取,加密后为乱码 |
| 默认端口 | 80 | 443 | 系统服务标识,无需手动指定 |
| 数字证书 | 无需 | 必须CA机构签发 | CA=证书认证中心,验证服务器真伪,防钓鱼 |
| 性能开销 | 无加解密损耗 | 含TLS握手+加密运算 | TLS1.3优化0-RTT握手,大幅提升效率 |
| 浏览器标识 | 标注「不安全」 | 显示安全锁🔒 | 现代浏览器强制警示HTTP |
| 生态合规 | 已淘汰 | 全网强制标配 | 小程序/APP/支付接口禁用HTTP |
核心区别速记表格图
三、底层原理
HTTPS安全核心:混合加密 + TLS握手
- 混合加密:非对称加密传会话密钥(保安全),对称加密传业务数据(提速度)
- TLS握手:协商加密套件→校验服务器证书→同步会话密钥→开启加密通信
- 三大安全能力:机密性、完整性、身份认证
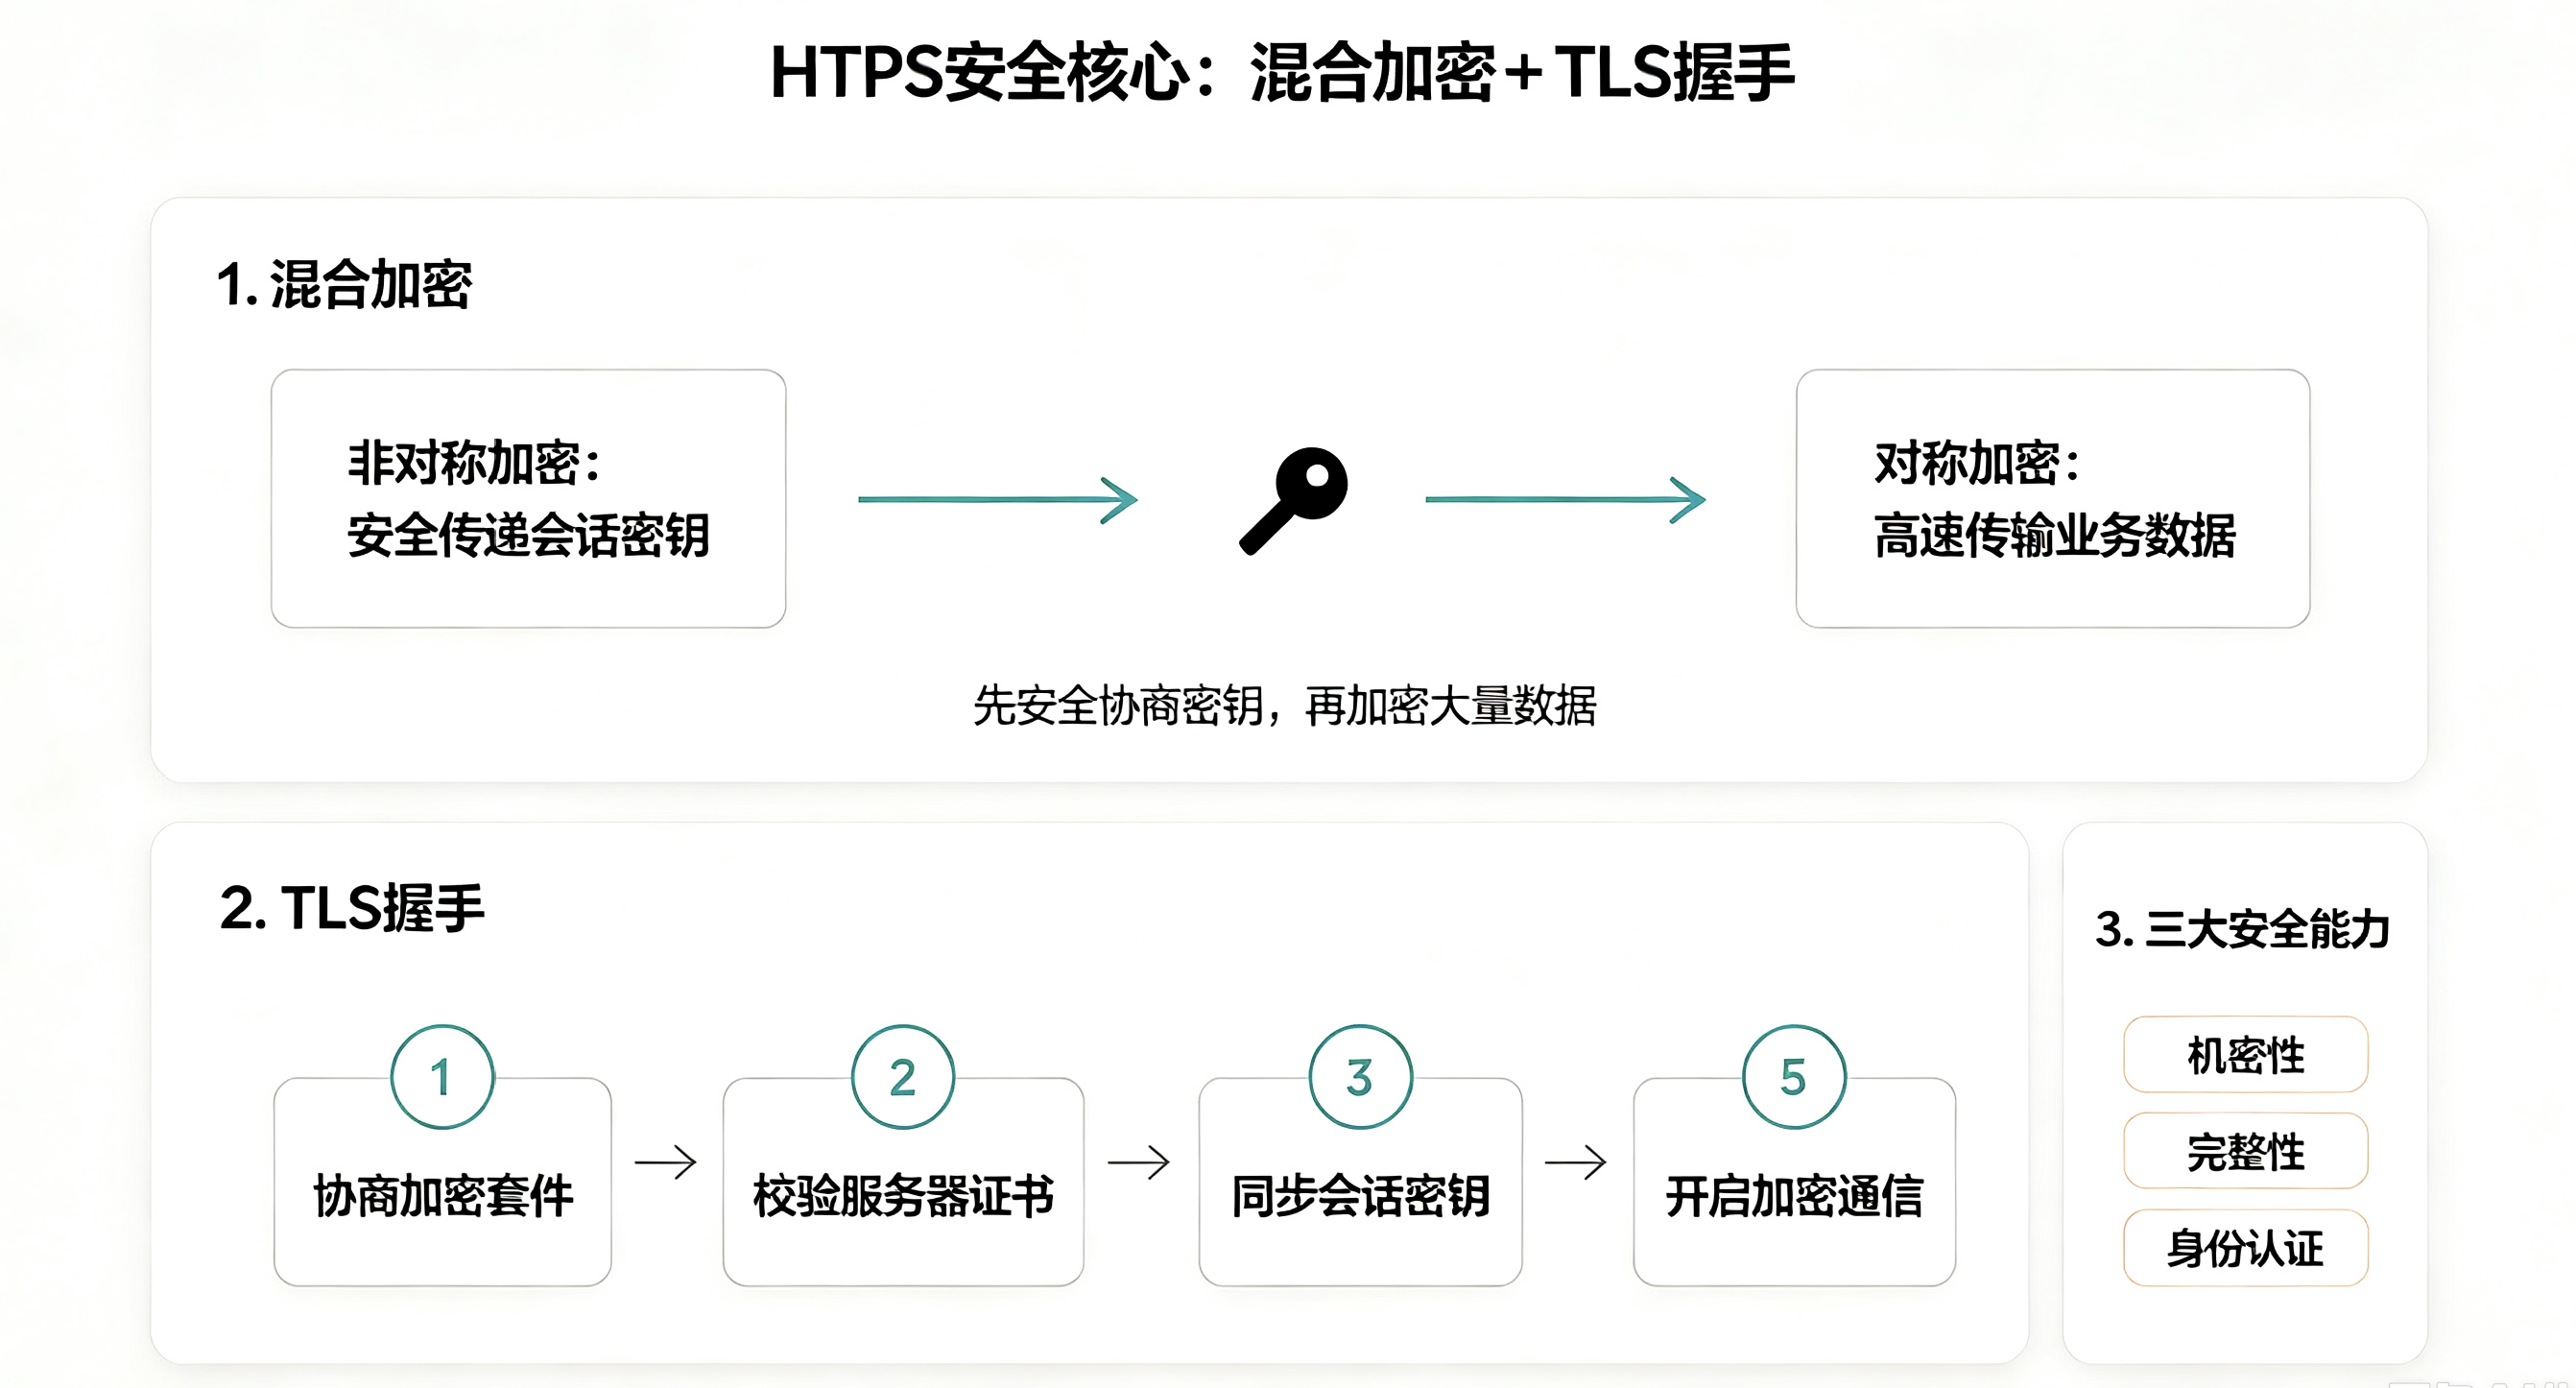
混合加密&TLS握手流程图
举一反三
- 1.HTTPS绝对安全?❌ 证书过期、私钥泄露、TLS弱版本(1.0/1.1)均存在漏洞
- 2. HTTPS性能优化?会话复用、部署TLS1.3、硬件加密加速
- 3. HTTP无状态解决方案?Cookie、Session、Token
- 4. 为何弃用HTTP?明文泄露隐私、网页易劫持、不合规
10秒速记
- 表层:HTTP明文裸传,HTTPS加密安全
- 中层:HTTPS=HTTP+TLS+CA证书,端口443
- 底层:混合加密+TLS握手,三重安全保障